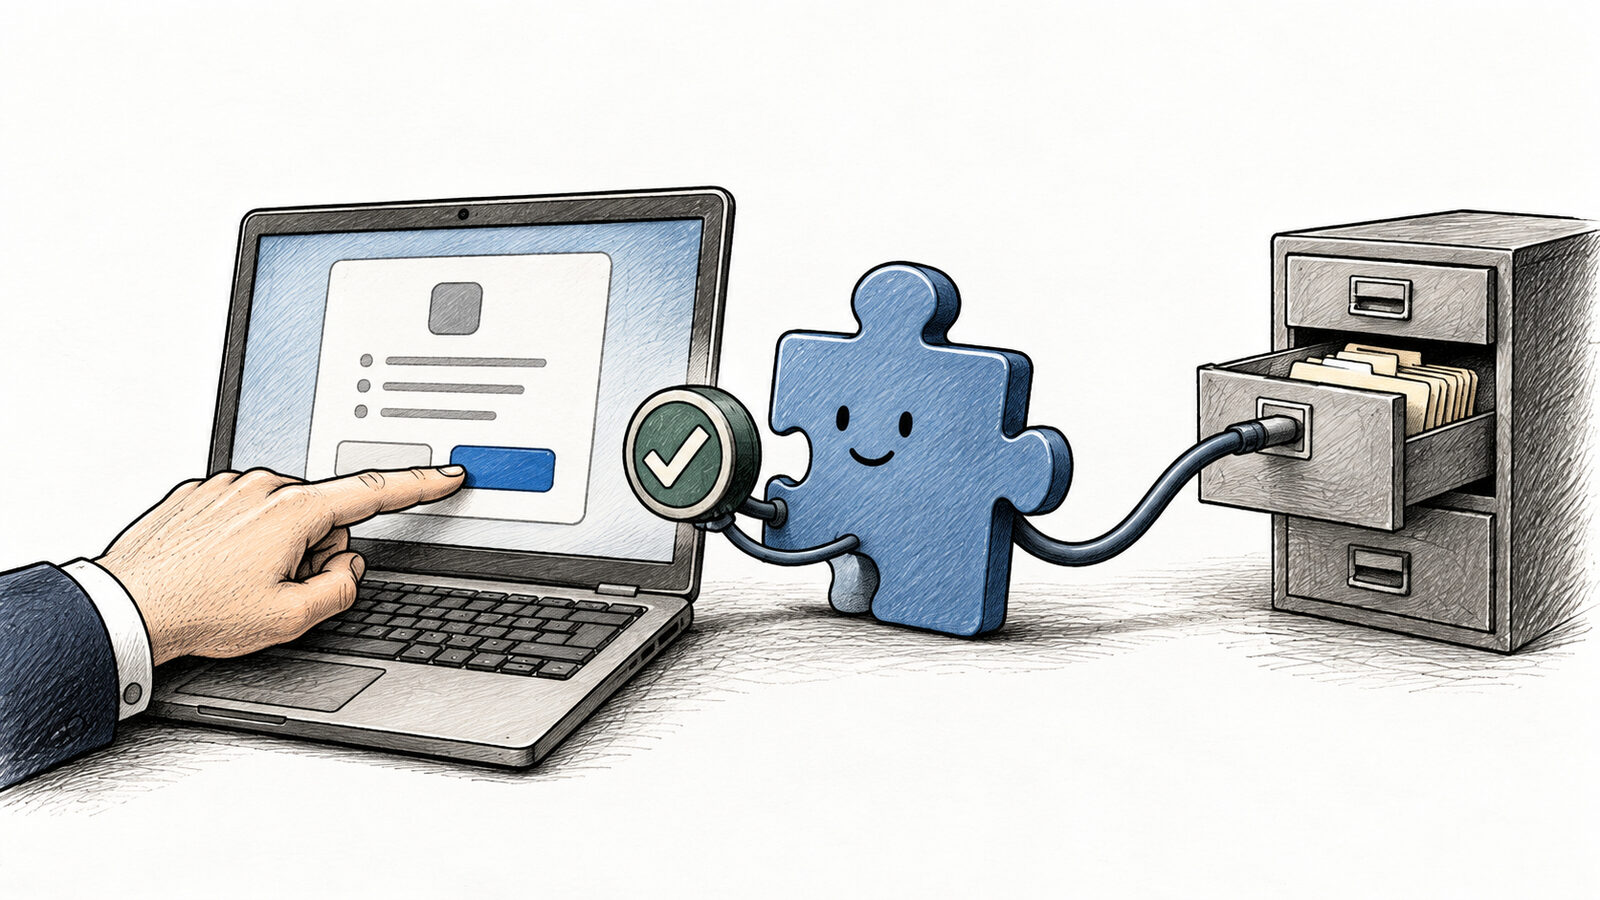
Conform Playtech.ro: Atacurile cibernetice evoluează, iar metodele tradiționale de protecție, precum schimbarea parolei, nu mai sunt suficiente. O nouă amenințare capătă amploare: atacurile prin consimțământul aplicațiilor, care pot compromite accesul la date sensibile, chiar și atunci când parola utilizatorului nu este furată. Aceste atacuri exploatează modul în care aplicațiile terțe obțin permisiuni extinse în conturile utilizatorilor, uneori prin acorduri administrative neatente.
Permisiuni ascunse în spatele denumirilor tehnice
Problema majoră constă în faptul că denumirile drepturilor acordate aplicațiilor nu sunt întotdeauna intuitive. O formulare care pare legată de simpla conectare ar putea, de fapt, să permită citirea directoarelor sau accesul la date prin interfețe automate. Decizia de a acorda permisiuni, în special pentru aplicațiile cu risc ridicat, nu ar trebui luată doar pe baza ecranului de consimțământ. Este esențială verificarea atentă a editorului, a scopului declarat al aplicației, a politicii de confidențialitate și a necesității fiecărei permisiuni solicitate.
n
Delegarea permisiunilor poate fi efectuată pentru un singur utilizator sau la nivelul întregii organizații, în funcție de rolurile atribuite și de configurația platformei. Prin urmare, o aprobare administrativă superficială poate avea un impact mult mai sever decât un consimțământ individual.
Schimbarea parolei, o iluzie de siguranță
În cazul unui atac de tip phishing clasic, pașii firești sunt schimbarea rapidă a parolei și închiderea tuturor sesiunilor active. Însă, în cazul atacurilor prin consimțământ, parola utilizatorului poate să nu fie compromisă deloc. Autorizația acordată unei aplicații reprezintă o relație distinctă, înregistrată fie în contul utilizatorului, fie în directorul organizației. Dacă se schimbă doar parola, jetonul (token-ul) acordat aplicației poate rămâne valid și funcțional, în funcție de tipul său și de politica serviciului respectiv. Utilizatorul ajunge să creadă că a remediat incidentul, dar accesul neautorizat poate continua prin canalul deja aprobat anterior.
n
Răspunsul corect la un astfel de incident implică, mai întâi, identificarea precisă a aplicației incriminate și a permisiunilor pe care le-a primit. Ulterior, trebuie retras consimțământul acordat, revocate toate jetoanele asociate și analizată în detaliu activitatea desfășurată de aplicație după obținerea autorizării. Administratorii sistemelor de securitate caută accesări neobișnuite, descărcări masive de date, crearea de reguli de e-mail inexplicabile, mesaje trimise în mod suspect sau alte aplicații conectate în aceeași perioadă. Este, de asemenea, crucială stabilirea sursei mesajului inițial, deoarece aceeași campanie malițioasă poate fi distribuită mai multor colegi, iar un cont compromis poate genera invitații care par să provină din interiorul companiei.
n
Dacă ați aprobat o aplicație pe care nu o recunoașteți, nu vă limitați la ștergerea mesajului care v-a direcționat către ea. Este necesar să accesați secțiunea de securitate a contului, de pe un dispozitiv sigur, să verificați lista aplicațiilor conectate și să retrageți accesul celor suspecte. În cazul conturilor de serviciu, anunțați imediat echipa IT, descriind permisiunile afișate, ora aproximativă a incidentului și acțiunile întreprinse. Schimbați parola doar dacă există cea mai mică posibilitate ca datele de conectare să fi fost introduse pe o pagină falsă, însă tratați parola și autorizația aplicației ca două probleme distincte.
n
Investigația trebuie să reconstruiască cronologia evenimentelor, de la acordarea consimțământului până la revocarea acestuia. Sunt informații esențiale adresa de e-mail de la care a fost trimis mesajul, identificatorul aplicației, utilizatorii care au aprobat-o și resursele accesate. Dacă aplicația a avut acces la e-mailuri, trebuie verificate mesajele care ar fi putut facilita alte fraude și contactele către care ar fi putut fi trimis conținut. În cazul accesului la fișiere, descărcările și partajările neobișnuite devin prioritare. Revocarea permisiunii oprește canalul cunoscut de atac, dar analiza amănunțită poate dezvălui dacă atacatorul a creat între timp reguli, aplicații sau metode alternative de persistență.
Reducerea riscurilor fără a bloca aplicațiile utile
Prima măsură preventivă este compararea funcționalității promise de o aplicație cu permisiunile pe care le solicită. Refuzați ferm orice aplicație care cere acces la e-mail, fișiere sau contacte fără un motiv direct și ușor de explicat. Verificați cu atenție editorul, denumirea exactă și informațiile despre produs, mai ales atunci când ați ajuns la pagina de solicitare dintr-un mesaj neașteptat. Un nume familiar și o pictogramă atrăgătoare nu demonstrează cine deține controlul real asupra aplicației. În caz de dubiu, închideți fereastra de consimțământ și accesați serviciul separat, prin portalul companiei sau dintr-o adresă web cunoscută și sigură.
n
La nivel organizațional, utilizatorii nu ar trebui să aibă posibilitatea de a aproba nelimitat orice aplicație. Politicile interne pot restricționa consimțământul la editori verificați și la permisiuni cu risc redus, iar cererile sensibile pot fi direcționate către administratori IT. O listă predefinită de aplicații aprobate reduce improvizația și riscul, dar necesită actualizări constante. Un produs legitim se poate schimba, poate fi achiziționat de o altă companie sau poate solicita drepturi suplimentare după o actualizare. Inventarul aplicațiilor conectate la conturile organizaționale trebuie tratat cu aceeași seriozitate ca lista programelor instalate pe laptopurile angajaților.
Sursa: Playtech.ro