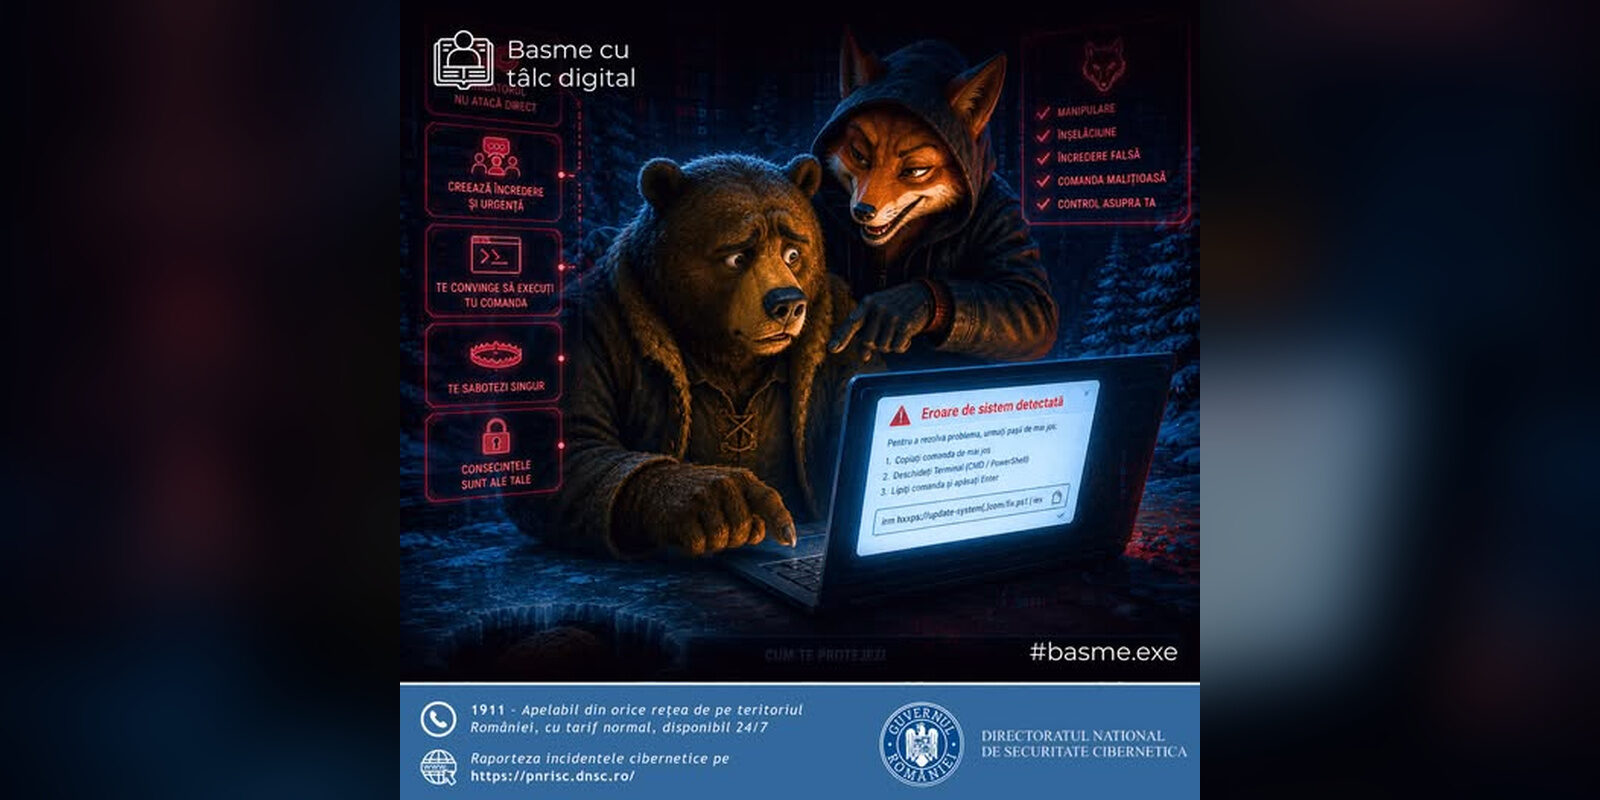
Conform Mediafax: Experții Directoratului Național de Securitate Cibernetică (DNSC) au lansat un avertisment serios cu privire la o nouă tactică periculoasă de atac cibernetic, denumită „ClickFix”. Această metodă vizează manipularea utilizatorilor pentru ca aceștia să execute, involuntar, comenzi care le pot compromite sistemele informatice. DNSC compară această tehnică cu faimoasa păcăleală din povestea lui Ion Creangă, unde vulpea nu atacă direct ursul, ci îl convinge să își bage singur coada în copcă, sub pretextul unei capturi bogate de pește.
Cum funcționează capcana ClickFix
În mediul digital, atacatorii folosesc un mecanism similar. În loc să încerce să pătrundă prin metode tradiționale, ei reușesc să determine victima să efectueze ea însăși acțiunea compromițătoare. Avertismentul face parte din campania „Basme cu tâlc digital”, inițiată de DNSC cu scopul de a educa copiii și adolescenții cu privire la pericolele online, utilizând povești cunoscute.
Utilizatorul poate fi confruntat cu un mesaj aparent legitim, care îi solicită să urmeze anumiți pași pentru a rezolva o problemă ipotetică. Mesajul poate susține că este necesară confirmarea faptului că utilizatorul nu este un robot, că sistemul a detectat o eroare sau că este nevoie să copieze și să execute o comandă specifică. În realitate, comanda executată poate instala programe malware, poate compromite dispozitivul sau poate oferi atacatorului acces neautorizat la acesta.
Imaginea publicată de DNSC ilustrează clar acest mecanism: atacatorul nu acționează direct, ci construiește un sentiment de încredere și urgență, determinând apoi victima să execute voluntar comanda malițioasă. DNSC subliniază: „Vulpea nu îl obligă pe urs să își bage coada în copcă. Îl convinge că este cea mai bună alegere”.
Experții: Prudență maximă la executarea comenzilor online
Specialiștii atrag atenția asupra faptului că atacatorii exploatează încrederea, curiozitatea, dorința utilizatorilor de a rezolva rapid problemele și presiunea de a acționa imediat. Recomandarea principală venită din partea experților DNSC este ca utilizatorii să nu execute comenzi pe care nu le înțeleg. De asemenea, se recomandă evitarea copierii și executării de cod în instrumente precum Terminal, PowerShell sau Command Prompt, acestea fiind căile prin care atacatorii pot introduce și rula comenzi pe calculator, la indicația unui site.
Pașii tehnici prezentați ca fiind „urgenti” sau „obligatorii” trebuie priviți întotdeauna cu un grad înalt de prudență. În cazul apariției unor dubii, utilizatorii sunt sfătuiți să solicite ajutor specializat înainte de a urma instrucțiunile primite.
Pentru raportarea incidentelor de securitate cibernetică, DNSC pune la dispoziție numărul de urgență 1911, disponibil 24 de ore din 24, precum și platforma PNRISC.
Sursa: Mediafax